Come proteggere ogni livello della tua infrastruttura cloud
Utilizza questa guida pratica per proteggere identity, database, storage, DevOps e compute, seguendo un framework basato su prevenzione, rilevamento, ripristino e compliance.
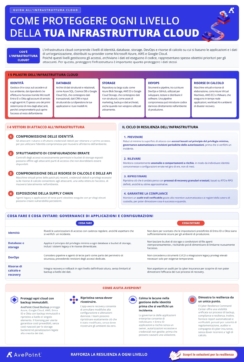
Una singola vulnerabilità a livello di identity, configurazione, compute o software supply chain può generare rischi per tutti i sistemi cloud interconnessi.
Cosa troverai nella guida
L’infrastruttura cloud comprende i sistemi che gestiscono gli accessi, archiviano le informazioni, supportano lo sviluppo del software ed eseguono i workload critici. Questa guida pratica approfondisce:
- I cinque pilastri dell’infrastruttura cloud: identity, database, storage, DevOps e compute, con esempi relativi a Microsoft Azure, AWS, Google Cloud e VMware.
- Quattro vettori di attacco comuni: compromissione delle identità, sfruttamento di configurazioni errate, compromissione di risorse compute e API ed esposizione della supply chain.
- Un ciclo di resilienza dell’infrastruttura replicabile: prevenzione, rilevamento, ripristino e compliance, prima e dopo un incidente.
Best practice specifiche per ogni livello: indicazioni chiare su accessi, configurazioni, database e storage, pipeline DevOps, compute e ripristino.
Cosa imparerai
- Identificare i cinque livelli dell’infrastruttura che supportano applicazioni, dati, workload AI e ambienti di ripristino.
- Riconoscere i rischi derivanti da identità compromesse, configurazioni esposte, risorse compute vulnerabili e strumenti di terze parti obsoleti.
- Applicare controlli pratici per l’accesso con privilegi minimi, la revisione delle autorizzazioni, pipeline resilienti e processi di ripristino testati.
- Creare un ciclo di resilienza replicabile che integri prevenzione, rilevamento, ripristino e compliance.
Integra la resilienza in ogni livello del tuo cloud
Proteggere i dati nel cloud è solo una parte del lavoro. AvePoint aiuta le organizzazioni a rafforzare la resilienza di identity, dati, applicazioni e processi di ripristino attraverso backup multicloud immutabili, ripristino completo, governance delle applicazioni enterprise, visibilità centralizzata e report pronti per gli audit.
Domande frequenti
Che cos’è la sicurezza dell’infrastruttura cloud?
La sicurezza dell’infrastruttura cloud consiste nella protezione dei livelli di identity, database, storage, DevOps e compute su cui si basano le applicazioni e i dati di un’organizzazione nei diversi ambienti cloud. Combina controlli degli accessi, governance delle configurazioni, monitoraggio, ripristino e pratiche di compliance in tutto l’ambiente.
Quali sono i principali vettori di attacco all’infrastruttura cloud?
I quattro vettori di attacco trattati in questa guida pratica sono la compromissione delle identità, lo sfruttamento di configurazioni errate, la compromissione di risorse compute e API e l’esposizione della supply chain. Ognuno di questi può offrire agli aggressori un punto di accesso ad applicazioni, dati o sistemi di produzione interconnessi.
Come possono le organizzazioni migliorare la resilienza dell’infrastruttura cloud?
Le organizzazioni possono migliorare la resilienza riducendo la superficie di attacco, rilevando continuamente anomalie e comportamenti a rischio, testando processi di ripristino granulari rispetto a obiettivi di recovery definiti e mantenendo audit trail solidi e verificabili. AvePoint supporta questo approccio con backup multicloud, ripristino completo, governance delle applicazioni, visibilità centralizzata e report pronti per gli audit.
Más recursos similares que explorar

Checklist de Preparación para los Agentes de IA

AI Agent Readiness Checklist

La guía definitiva sobre backup de datos: todo lo que necesitas saber sobre la protección segura de los datos
